Phished lanceert Phished Assistant: bescherming en begeleiding voordat medewerkers in de val trappen
Leuven, België, 5 november 2026
Hackers gebruiken AI om phishing te maken die nauwelijks nog te herkennen valt, en zelfs AI-chatbots reiken frauduleuze links aan. Cybersecurity awareness training voor medewerkers volstaat dus niet meer. Daarom ontwikkelde technologiebedrijf Phished een oplossing: links waar medewerkers op klikken en pagina’s die ze openen tijdens het surfen, worden achterliggend geopend in een geïsoleerde omgeving, afgescheiden van het bedrijfsnetwerk. Wie op een malafide link of frauduleuze loginpagina klikt, kan zo nooit de IT-infrastructuur in gevaar brengen. De technologie werd in de internationale octrooiprocedure beoordeeld als nieuw en inventief.
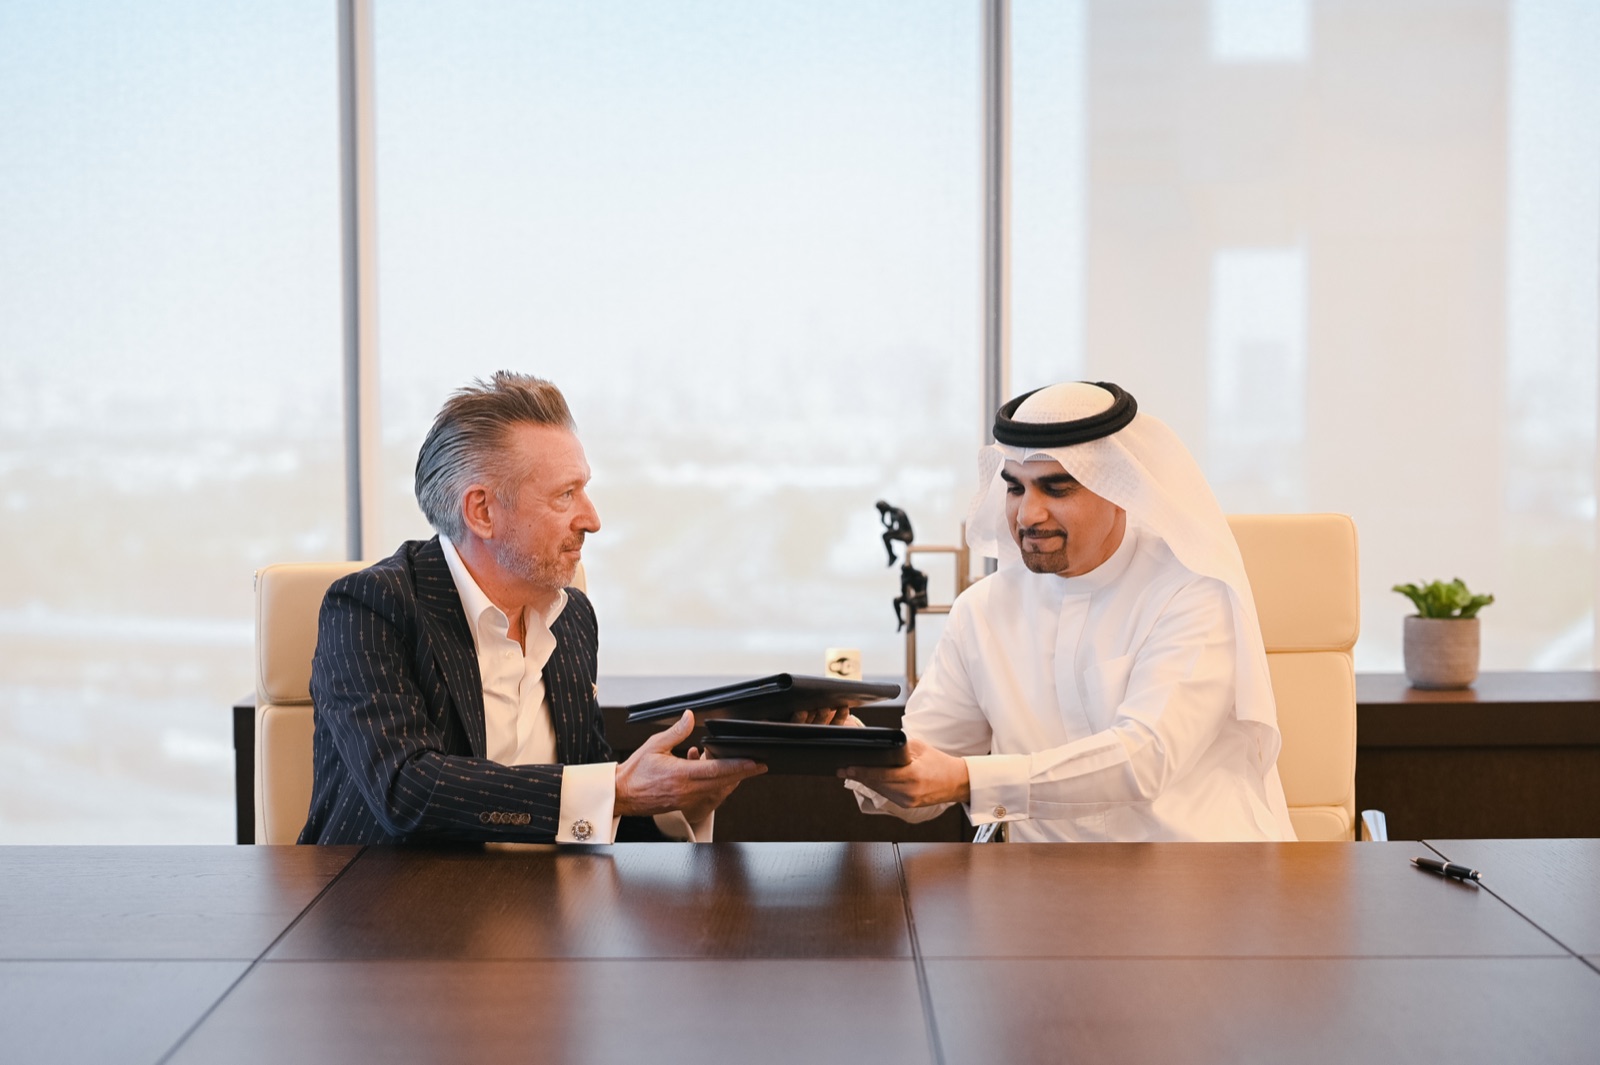
De officiële lancering vindt plaats in Dubai, waar Phished op 5 november eveneens een strategisch partnership sluit met Seed Group, eigendom van The Private Office van Sheikh Saeed bin Ahmed Al Maktoum (lid van de regerende koninklijke familie). De keuze voor de lancering in Dubai is bewust, want de regio telt een hoge concentratie aan financiële instellingen en zorgorganisaties die grote hoeveelheden gevoelige gegevens beheren.
Door AI is phishing amper nog te herkennen
Cybersecuritytraining bouwde tien jaar lang op één aanname: wie goed getraind is, herkent een aanval. Die aanname houdt geen stand meer. Aanvallers klonen met AI loginpagina's pixel voor pixel, schrijven berichten zonder de taalfouten of vreemde details waar medewerkers net op leerden letten, en versturen die vanaf afzenders die technisch volledig legitiem zijn. Gepersonaliseerd per doelwit, en toch op grote schaal.
Daar komt een nieuw fenomeen bij: mensen vertrouwen steeds vaker blindelings op hun AI-assistent. Ze vragen om advies en krijgen meteen een aantal suggesties voorgeschoteld. Maar die voorstellen zijn niet altijd legitiem: AI-chatbots stellen evengoed phishinglinks of frauduleuze websites voor. Bovendien melden OpenAI, Anthropic en Google steeds vaker dat AI-agents op eigen houtje bedrijven proberen te hacken.
Awareness training is niet langer voldoende
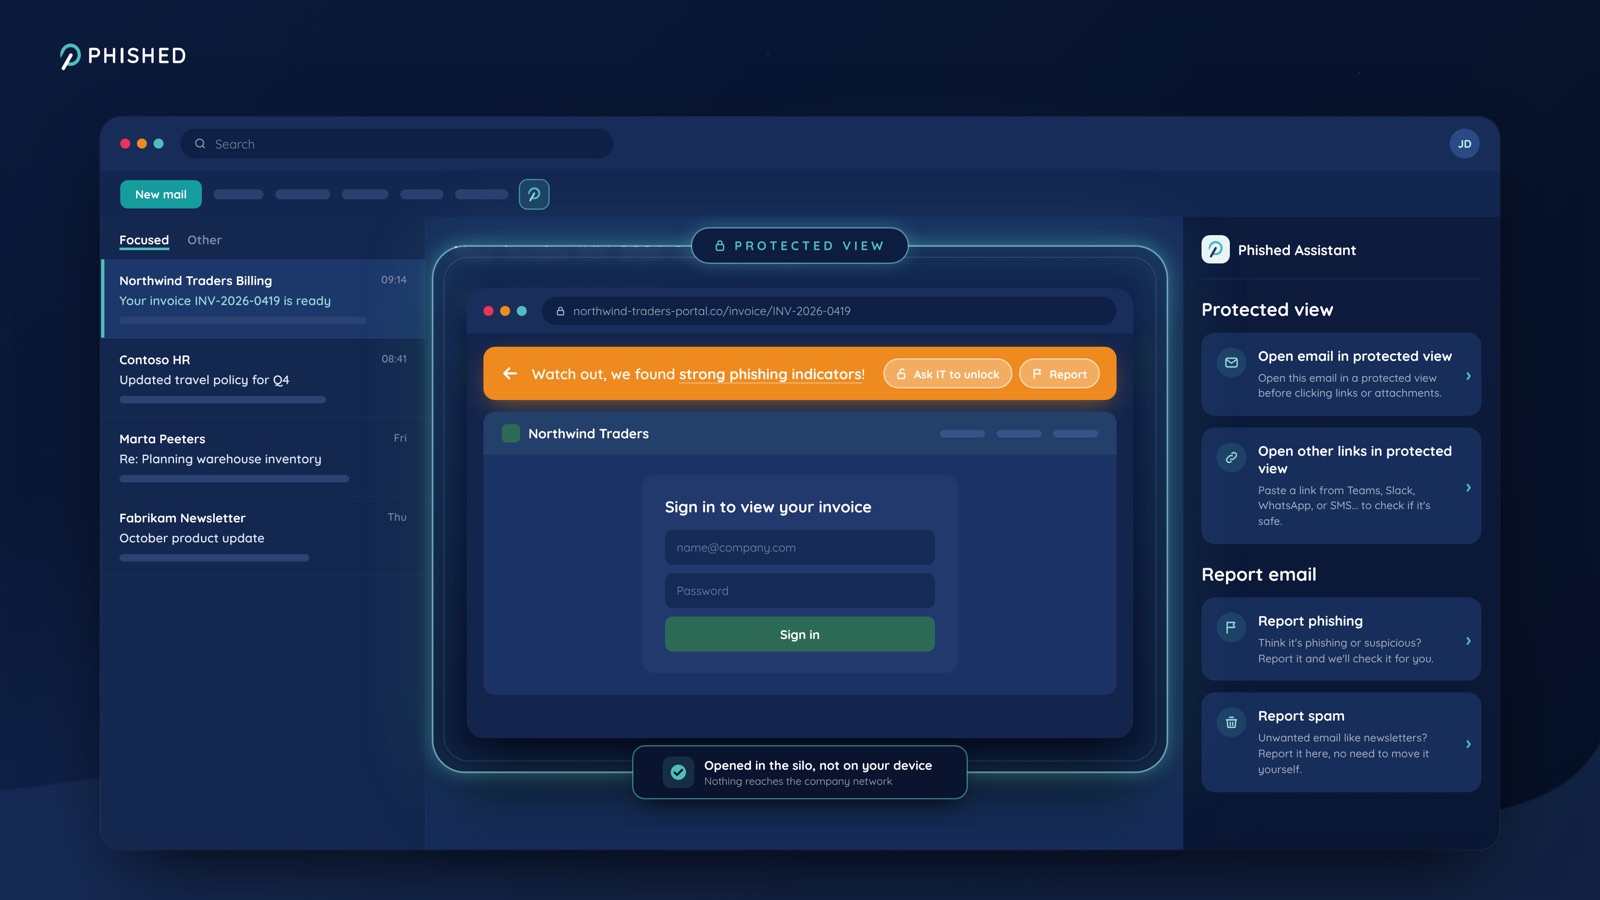
Voor Phished, dat wereldwijd dagelijks twee miljoen mensen traint, is de conclusie duidelijk: opleiding alleen volstaat niet meer. Niet omdat medewerkers tekortschieten, maar omdat er met AI steeds minder te herkennen valt. Daarom lanceert het bedrijf vandaag de Phished Assistant: elke verdachte e-mail, link, bijlage of QR-code opent in een digitale silo, volledig afgeschermd van het IT-netwerk. Of die nu binnenkomt via de mailbox, de browser, sms of een chattool. De medewerker kan veilig lezen en surfen, zonder risico. Zit er malware verscholen achter een link, dan blijft die volledig opgesloten in de silo en kan die op geen enkele manier doordringen tot het netwerk of de endpoints van de organisatie.
"Niemand doet de voordeur open zonder te weten wie er aanbelt. Je kijkt eerst op de videofoon. Online werkt het al dertig jaar omgekeerd: daar laat je iedereen eerst binnen en draag je nadien de gevolgen. Intussen vragen we mensen om aan een gesloten deur te raden wie er staat, terwijl er quasi niets meer is waaraan je die persoon herkent. De Phished Assistant werkt als een videofoon voor het internet: niemand hoeft nog bang te zijn voor een inschattingsfout. Zo is een verkeerde klik gewoon een verkeerde klik, en geen hold-up."
Jo Vandebergh, CEO van Phished
Een krachtig anti-phishingwapen
Met de Phished Assistant krijgen medewerkers een krachtig wapen in handen: de malware achter de aanvalstechnieken van hackers wordt telkens geïsoleerd. Stelt de Assistant een risico vast, dan krijgt de gebruiker meteen korte begeleiding, zodat die al doende bijleert. De training gebeurt dus op maat van de medewerker: die heeft geen extra opleiding nodig en hoeft geen beroep te doen op de IT-afdeling, die zo haar phishinggerelateerde werklast ziet verdwijnen.
De tool komt ook tegemoet aan de oproep van minister van Consumentenbescherming Rob Beenders (Vooruit), die banken vraagt om consumenten beter te wapenen tegen phishingfraude. De Phished Assistant is immers een plug-in die banken eenvoudig via hun app aan klanten ter beschikking kunnen stellen.
De octrooibescherming loopt in 163 landen. Phished kan tot mei 2027 bepalen in welke van die landen het octrooi definitief wordt aangevraagd.
Officiële lancering en partnership met Seed Group in Dubai
Seed Group gaat Phished met zijn marktkennis en netwerk helpen om de grote vraag naar cybersecuritytraining en -bescherming in de UAE in te vullen, en om de footprint van Phished in de bredere MENA-regio uit te breiden. Die vraag groeit niet toevallig: met de hulp van AI nemen menselijke cyberrisico’s gestaag toe, met deepfakes en CEO-fraude als uitschieters.
Over Phished
Phished is een Belgisch AI-native platform voor security awareness en gedragsmanagement, met zero trust als uitgangspunt: niets wordt vertrouwd voordat het veilig is bevonden. Het leert medewerkers dreigingen herkennen via lessen, simulaties, rapportering en incidentafhandeling, en beschermt hen op het moment dat een dreiging toch doorkomt.
Dagelijks traint Phished twee miljoen gebruikers in 7.100 organisaties wereldwijd, samen met meer dan 400 partners. Ga voor meer informatie naar www.phished.io.
Zie de Phished Assistant in actie
Ontdek hoe de Phished Assistant verdachte e-mails, links, bijlagen en QR-codes veilig opent en medewerkers begeleidt.
Vraag een demo