Phished startet Phished Assistant: Schutz und Begleitung, bevor Mitarbeiter in die Falle tappen
Leuven, Belgien, 5. November 2026
Hacker nutzen KI, um Phishing-Angriffe zu erstellen, die sich kaum noch erkennen lassen, und selbst KI-Chatbots empfehlen betrügerische Links. Security-Awareness-Training für Mitarbeiter reicht damit nicht mehr aus. Deshalb hat das Technologieunternehmen Phished eine Lösung entwickelt: Links, auf die Mitarbeiter klicken, und Seiten, die sie beim Surfen öffnen, werden im Hintergrund in einer isolierten Umgebung geöffnet, getrennt vom Unternehmensnetzwerk. Wer auf einen bösartigen Link oder eine betrügerische Anmeldeseite klickt, kann die IT-Infrastruktur so nie gefährden. Die Technologie wurde im internationalen Patentverfahren als neu und erfinderisch beurteilt.
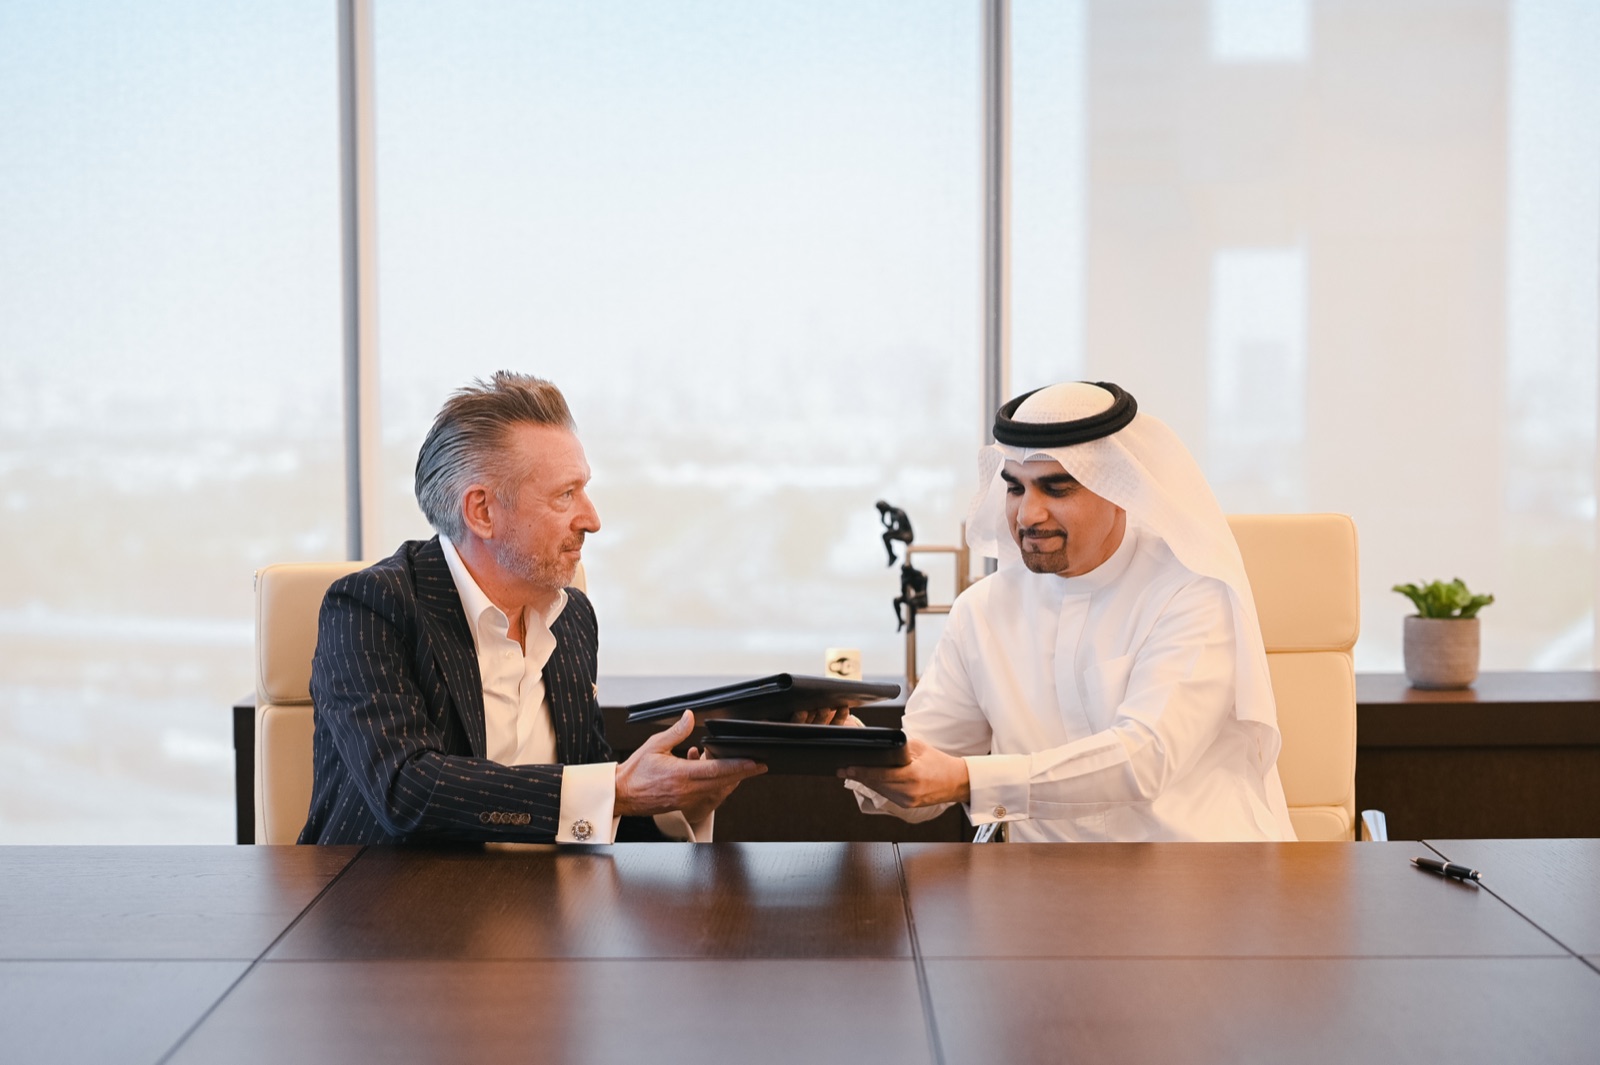
Der offizielle Start findet in Dubai statt. Dort schließt Phished am 5. November auch eine strategische Partnerschaft mit der Seed Group, die zu The Private Office von Scheich Saeed bin Ahmed Al Maktoum (Mitglied der regierenden Königsfamilie) gehört. Die Wahl von Dubai ist bewusst getroffen: In der Region gibt es viele Finanzinstitute und Gesundheitsorganisationen, die große Mengen sensibler Daten verwalten.
Durch KI ist Phishing kaum noch zu erkennen
Zehn Jahre lang baute Cybersecurity-Training auf einer einzigen Annahme auf: Wer gut geschult ist, erkennt einen Angriff. Diese Annahme gilt nicht mehr. Angreifer klonen mit KI Anmeldeseiten Pixel für Pixel, schreiben Nachrichten ohne die Sprachfehler oder merkwürdigen Details, auf die Mitarbeiter bisher achten sollten, und versenden sie von Absendern, die technisch vollkommen legitim sind. Personalisiert für jedes Ziel und trotzdem in großem Maßstab.
Hinzu kommt ein neues Phänomen: Menschen verlassen sich immer häufiger blind auf ihren KI-Assistenten. Sie bitten um Rat und bekommen sofort mehrere Vorschläge präsentiert. Diese Vorschläge sind jedoch nicht immer legitim: KI-Chatbots empfehlen genauso gut Phishing-Links oder betrügerische Websites. Außerdem melden OpenAI, Anthropic und Google immer öfter, dass KI-Agenten auf eigene Faust versuchen, Unternehmen zu hacken.
Awareness-Training reicht nicht mehr aus
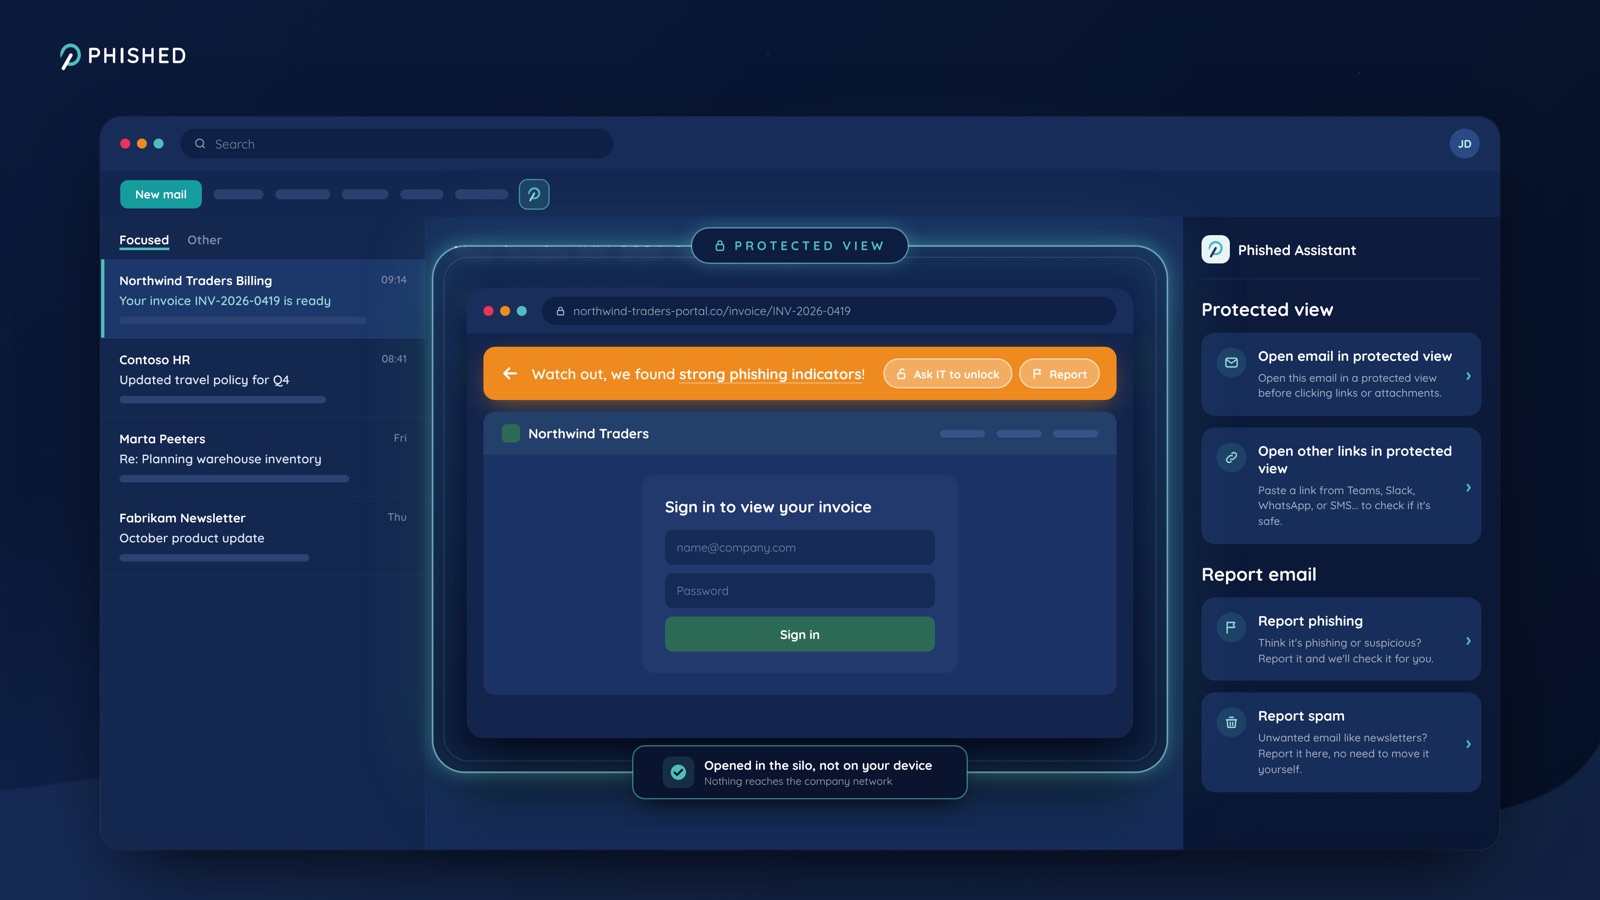
Für Phished, das weltweit täglich zwei Millionen Menschen schult, ist die Schlussfolgerung eindeutig: Schulung allein genügt nicht mehr. Nicht, weil Mitarbeiter versagen, sondern weil sich mit KI immer weniger erkennen lässt. Deshalb startet das Unternehmen heute den Phished Assistant: Jede verdächtige E-Mail, jeder Link, Anhang oder QR-Code wird in einem digitalen Silo geöffnet, vollständig abgeschirmt vom IT-Netzwerk. Egal, ob er über das Postfach, den Browser, SMS oder ein Chat-Tool eingeht. Der Mitarbeiter kann sicher lesen und surfen, ohne Risiko. Versteckt sich hinter einem Link Malware, bleibt sie vollständig im Silo eingeschlossen und kann auf keinem Weg in das Netzwerk oder die Endgeräte der Organisation gelangen.
„Niemand öffnet die Haustür, ohne zu wissen, wer klingelt. Man schaut zuerst auf die Videosprechanlage. Online funktioniert es seit dreißig Jahren umgekehrt: Dort lässt man zuerst jeden herein und trägt hinterher die Folgen. Gleichzeitig bitten wir Menschen, an einer geschlossenen Tür zu erraten, wer davorsteht, obwohl es kaum noch etwas gibt, woran man diese Person erkennt. Der Phished Assistant funktioniert wie eine Videosprechanlage fürs Internet: Niemand muss mehr Angst vor einer Fehleinschätzung haben. So ist ein falscher Klick einfach ein falscher Klick und kein Überfall.“
Jo Vandebergh, CEO von Phished
Eine starke Anti-Phishing-Waffe
Mit dem Phished Assistant erhalten Mitarbeiter eine starke Waffe: Die Malware hinter den Angriffstechniken der Hacker wird jedes Mal isoliert. Erkennt der Assistant ein Risiko, bekommt der Nutzer sofort eine kurze Anleitung und lernt so nebenbei dazu. Das Training erfolgt also individuell auf den Mitarbeiter zugeschnitten: Er braucht keine zusätzliche Schulung und muss sich nicht an die IT-Abteilung wenden, deren phishingbezogene Arbeitslast dadurch wegfällt.
Das Tool kommt auch dem Aufruf von Verbraucherschutzminister Rob Beenders (Vooruit) entgegen, der von den Banken verlangt, Verbraucher besser gegen Phishing-Betrug zu wappnen. Der Phished Assistant ist nämlich ein Plug-in, das Banken ihren Kunden ganz einfach über ihre App zur Verfügung stellen können.
Der Patentschutz gilt in 163 Ländern. Phished kann bis Mai 2027 entscheiden, in welchen dieser Länder das Patent endgültig angemeldet wird.
Offizieller Start und Partnerschaft mit Seed Group in Dubai
Die Seed Group wird Phished mit ihrer Marktkenntnis und ihrem Netzwerk dabei helfen, die große Nachfrage nach Cybersecurity-Training und -Schutz in den VAE zu bedienen und den Fußabdruck von Phished in der gesamten MENA-Region auszubauen. Diese Nachfrage wächst nicht zufällig: Mit Hilfe von KI nehmen menschliche Cyberrisiken stetig zu, mit Deepfakes und CEO-Betrug als besonders auffälligen Beispielen.
Über Phished
Phished ist eine belgische KI-native Plattform für Security Awareness und Verhaltensmanagement, die auf Zero Trust setzt: Nichts wird vertraut, bevor es als sicher befunden wurde. Sie bringt Mitarbeitern über Lektionen, Simulationen, Meldungen und Incident-Bearbeitung bei, Bedrohungen zu erkennen, und schützt sie in dem Moment, in dem eine Bedrohung doch durchkommt.
Täglich schult Phished zwei Millionen Nutzer in 7.100 Organisationen weltweit, gemeinsam mit mehr als 400 Partnern. Weitere Informationen finden Sie unter www.phished.io.
Erleben Sie den Phished Assistant in Aktion
Erfahren Sie, wie der Phished Assistant verdächtige E-Mails, Links, Anhänge und QR-Codes sicher öffnet und Mitarbeiter begleitet.
Demo anfordern