Real-Time Protection Agent
Opent de link in een geïsoleerde silo en geeft een veilig of onveilig verdict op het moment dat iemand klikt: in de inbox, de browser, Teams, sms en de trainingsapp.
In elke laag ingebouwd. In handen van je IT-team.
De agents plannen je simulaties, stemmen training af op elke medewerker en tonen je waar je menselijke risico zit. Verdachte inhoud wordt in een geïsoleerde silo gecontroleerd voordat die je netwerk kan bereiken.
De agents doen het werk. Jij keurt alles wat nieuw is goed voordat het je mensen bereikt, en elke actie wordt gelogd.
Gepersonaliseerd voor elke medewerker
Simulaties, meldingen, verdicts van de Phished Assistant en trainingsresultaten voeden één risicoscore per medewerker. De agents gebruiken die om iedereen de juiste simulatie, training en bescherming te geven. Verdachte inhoud wordt alleen in een geïsoleerde silo geanalyseerd, weg van je toestellen en je netwerk.
Opent de link in een geïsoleerde silo en geeft een veilig of onveilig verdict op het moment dat iemand klikt: in de inbox, de browser, Teams, sms en de trainingsapp.
Leest elke URL zoals een securityanalist dat zou doen en geeft in realtime een verdict: phishing of veilig. Het is de motor achter de Real-Time Protection Agent.
Maakt een volledige phishingsimulatie (onderwerp, tekst, afzender en een bijpassende landingspagina) op basis van een prompt in gewone taal, in elke taal.
Geef het logo en de kleuren van een merk en het bouwt een overtuigende simulatie in die huisstijl, zoals aanvallers de tools nabootsen die je mensen vertrouwen.
Zet de aanvallen die je mensen melden om in herbruikbare simulatiesjablonen, zodat je hele organisatie traint op de threats die haar echt bereiken.
Draait een programma dat altijd aanstaat en elke medewerker de juiste simulatie en de juiste training geeft, zonder campagnekalender om bij te houden.
Brengt je echte leveranciers in kaart en maakt er gerichte simulaties van, zodat je mensen trainen op de leveranciers die hen echt mailen.
Gebruikt publieke profielen van je sleutelfiguren om realistische spearphishingsimulaties te bouwen, zodat medewerkers leren herkennen wanneer iemand zich voordoet als een leidinggevende.
Maakt volledige Academy-trainingen op basis van een prompt: artikels, quizzen, flipcards, niveau-overzichten en eigen beeldmateriaal.
Zet statische, verouderde SCORM-cursussen om in interactieve trainingen in de Phished Academy, zodat je bestaande cursusbibliotheek een tweede leven krijgt.
Upload een beleidsdocument en het wordt een Academy-trainingsniveau dat je meteen kunt toewijzen. Zo wordt een pdf die niemand leest een training die je kunt meten.
Toetst een trainingsniveau aan regelgeving zoals NIS2, DORA of de AVG en toont precies waar je tekortschiet.
Analyseert elke gemelde e-mail (formulering, urgentie en links) en geeft binnen enkele seconden één verdict, veilig of onveilig, met een voorbereid antwoord aan de melder.
Stelt de checklist op die je team moet volgen om een bevestigde threat in te dammen, afgestemd op wat de melder er precies mee deed.




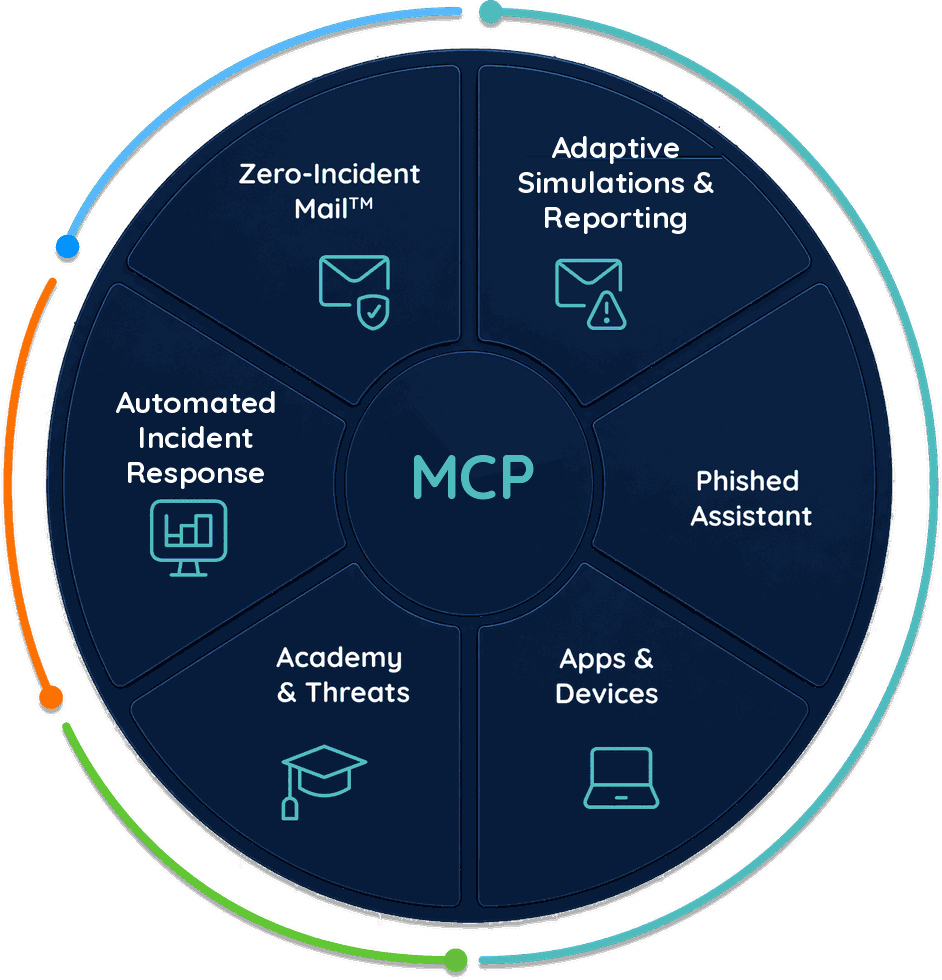
Phished MCP
Het eerste platform voor security awareness met een eigen MCP-server. Vraag Claude, ChatGPT, Gemini of Copilot in gewone taal naar resultaten, campagnes of volledig op maat gemaakte rapporten. Het werkt strikt binnen je eigen rechten en niets wordt uitgevoerd zonder jouw goedkeuring.
 Phished MCP
100+ tools beveiligde server
Sluit je aan bij meer dan 400 channel-, technologie- en MSP-partners die AI-native security awareness naar organisaties wereldwijd brengen. Verkoop het door, integreer het of bied het aan als managed service, en verlaag het menselijke risico bij je klanten aantoonbaar.
FAQ
AI-securityagents die in elke laag van het Phished-platform zijn ingebouwd. Ze maken simulaties en trainingen, sporen de aanvallen op die je mensen melden en blokkeren phishing op het moment dat iemand een link opent.
Alleen de agents die sneller moeten zijn dan een mens: verdicts bij het klikken, linkanalyse, triage van meldingen en het uitrollen van het programma. Agents die iets voorstellen, zoals een nieuw sjabloon of een checklist om een threat in te dammen, stoppen en wachten op jouw goedkeuring.
Een AI-securityagent is software die zelfstandig beveiligingstaken uitvoert, zoals simulaties bouwen, gemelde e-mails analyseren of een kwaadaardige link blokkeren. De agents van Phished werken binnen één platform en delen één risicoscore per medewerker.
Ja. Elke actie van een agent komt in dezelfde audittrail terecht als die van een mens: wie of wat het deed, wanneer en wat er veranderde. Dat geldt ook voor alles wat je eigen AI via MCP doet.
De meeste agents voor bescherming, simulatie, training en incidentrespons zijn nu al live, en er komen voortdurend nieuwe bij. In een demo tonen we je welke bij jouw programma passen.
In de Phished Assistant ontmoeten medewerkers de agents: hij opent verdachte links in een geïsoleerde silo en geeft het verdict van de beschermings- en linkanalyse-agents door voordat er iets kan worden uitgevoerd.