Phished vs SoSafe: Security-Awareness-Training im Vergleich
Phished vs SoSafe ist ein Vergleich zweier europäischer Plattformen für Security-Awareness-Training und Human Risk Management. Beide bieten adaptive Phishing-Simulationen, ein E-Learning-Curriculum und einen Melde-Button, und beide haben einen KI-Assistenten für Mitarbeiter. Der Unterschied liegt darin, was dieser Assistent in dem Moment tut, in dem ein Mitarbeiter unsicher ist: SoSafes Sofie beantwortet Fragen und verschickt Warnungen im Chat, während der Phished Assistant die verdächtige E-Mail, den Link oder den Anhang selbst in einer isolierten Umgebung öffnet und ein Urteil liefert, bevor jemand handelt. Darunter vergleichen wir Funktionen, Admin-Aufwand sowie SoSafe Kosten und Preise im Detail.
Generative KI hat die alten Erkennungsmerkmale beseitigt. Phishing-Mails kommen heute in fehlerfreiem Deutsch, Französisch oder Englisch, nennen echte Kollegen und echte Lieferanten und stammen oft von einem Konto, das jede Authentifizierungsprüfung besteht. Für Unternehmen in der DACH-Region, wo SoSafe am stärksten ist, und für Teams, die sich auf NIS2 vorbereiten, ist die entscheidende Frage eng gefasst: Welche Plattform verhindert eher, dass aus dieser Nachricht ein Vorfall wird?
Phished
- KI steuert jede Simulation für Sie
- Jedes Risiko vor dem Klick geprüft
- Ein Klick bleibt in Isolation harmlos
- Phished Academy ab dem ersten Tag
SoSafe
- Programm von einem Admin kuratiert
- Chatbot gibt nur allgemeine Tipps
- Klick löst nachträgliches Coaching aus
- Bewertungen nennen das Training repetitiv
Was sollte eine Security-Awareness-Schulung leisten?
Jedes Programm, das sein Geld wert ist, deckt zwei Ebenen ab. Die erste ist Wissen: Ein Mitarbeiter sollte verstehen, was Phishing ist, warum NIS2 oder DORA für seine Rolle gilt und wie die DSGVO den Umgang mit Daten prägt. Kurse, Quizze und Zertifikate decken diese Ebene ab. Die zweite ist der Reflex: was derselbe Mitarbeiter tatsächlich tut, wenn freitags um 16:45 Uhr eine plausible Rechnung eintrifft. Simulationen, Meldungen und Live-Begleitung setzen an dieser Ebene an.
Grundsätzlich stehen SoSafe und Phished auf gemeinsamem Boden. Beide wurden in Europa entwickelt, beide setzen auf Ermutigung statt Schuldzuweisung, und beide lokalisieren ihr Training, statt es nur auf Englisch anzubieten. Der eigentliche Unterschied liegt auf der Reflex-Ebene: wie viel davon ohne Admin läuft und ob der Mitarbeiter in der Sekunde, in der er zögert, überhaupt geschützt ist. Jeder der folgenden Abschnitte kommt auf diese beiden Punkte zurück.
Wie viele Mitarbeiter erreicht jede Ebene tatsächlich?
Ein Phishing-Test fühlt sich nach Abdeckung an. In der Praxis erreicht er nur sehr wenige Menschen, und die Forschung sagt das inzwischen deutlich.
Auf der Black Hat 2025 stellten zwei unabhängige Forschungsteams (University of Chicago gemeinsam mit UC San Diego sowie die ETH Zürich) Ergebnisse zu simulationsbasiertem Training vor. In der amerikanischen Studie, einer randomisierten kontrollierten Studie mit fast 20.000 Beschäftigten, verbesserte das in Simulationen eingebettete Training die Fehlerquote nur um rund 1,7 %. Der Grund ist strukturell: In einer typischen Kampagne fällt nur etwa einer von zehn Mitarbeitern darauf herein, die anderen neun sehen die Lektion also nie. Mehr dazu lesen Sie in unserem Beitrag Traditionelles Phishing-Training wirkt nicht.
- Simulationen erreichen die Minderheit, die einen Test nicht besteht. Kollegen, die ihn ignoriert, gelöscht oder richtig erkannt haben, gehen leer aus.
- Meldungen erreichen jeden, der den Button drückt, bei simulierten wie bei echten Mails. Ihre Grenze ist die eigene Gewissheit: Man meldet nur, was man schon ziemlich sicher erkannt hat.
- Live-Begleitung durch KI erreicht die Menschen dazwischen: Sie fallen nicht herein, sie melden nicht, sie halten kurz inne, entscheiden für sich und machen weiter. Fragen Sie ein beliebiges Security-Team: Diese zögernde Mitte ist die größte Gruppe.
Die Grafik zeigt Phisheds interne Schätzung, welcher Anteil der Phishing-Exposition auf jeder Ebene zu einem Lernmoment wird.
Phished vs SoSafe: Funktionen im Vergleich
| Funktion | Phished | SoSafe |
|---|---|---|
| Simulations-Engine | Vollautomatisch: KI schreibt, personalisiert und versendet jede Simulation. Die Szenarien basieren auf echten Angriffen, die Ihre Kollegen gemeldet haben, und auf Ihren tatsächlichen Lieferanten | Adaptive Schwierigkeit pro Nutzer; ein Admin erstellt und übersetzt eigene Vorlagen im Template Studio |
| Kanäle, die im Moment des Risikos geschützt sind | Die echte Nachricht wird isoliert geprüft, wo immer sie landet: Postfach, Anhänge, Browser, Links aus SMS und QR-Codes sowie Links in Microsoft Teams, Slack, WhatsApp und Zendesk | Kein Live-Schutz gefunden; diese Kanäle werden nur in Simulationen geübt |
| Sprachen | 32 Sprachen, mit einem Translation Agent, der Simulationen und Trainings lokalisiert und dabei ihr Layout beibehält | Mehrere Sprachen, mit KI-Übersetzung eigener Vorlagen |
| Wer die Trainingsinhalte erstellt | Phished pflegt das Academy-Curriculum. KI-Agenten ergänzen Ihre eigenen Inhalte: Richtlinien werden zu Trainingsleveln, Prompts zu Modulen, alte SCORM-Kurse zu interaktiven Lektionen | E-Learning-Bibliothek, deren Umfang vom gebuchten Paket abhängt |
| Umgang mit Wiederholungstätern | Risikogruppen bilden sich automatisch. Jede Gruppe erhält ihr eigenes Schutzniveau, von zusätzlichen Lektionen über Freigabeschritte bis zur Isolation mit Zero-Incident Mail™ (ZIM) | Adaptive Schwierigkeit pro Nutzer plus Maßnahmen, die der Intervention Hub des Human Risk OS vorschlägt |
| Feedback auf Meldungen | Jede Meldung, simuliert oder echt, erhält sofort ein KI-Urteil mit Begründung, und harmlose Fälle schließen sich von selbst | Sofort nur bei Simulationen; echte Meldungen warten zuerst auf die Prüfung |
| KI-Begleitung im Arbeitsablauf (vor dem Klick) | Ja. Der Phished Assistant öffnet die zweifelhafte E-Mail, den Link oder die Datei in einem isolierten Silo und sagt dem Mitarbeiter, was er gefunden hat, bevor dieser handelt | Nein. Der Melde-Button zeigt KI-Hinweise, die laut SoSafe keine abschließende Bewertung sind; nichts wird isoliert geöffnet |
| Verhaltensbasiertes Risikoscoring | Behavioral Risk Score™ (BRS) für jeden Mitarbeiter, berechnet aus Phisheds eigenen Simulations-, Melde- und Assistant-Daten und direkt in die Risikosegmentierung eingespeist. Funktioniert ohne zusätzliche Security-Tools | Human Security Index, am aussagekräftigsten, wenn er mit Tools anderer Anbieter wie Okta, Entra ID oder CrowdStrike gespeist wird |
| Compliance-Frameworks | Academy-Inhalte abgestimmt auf NIS2, NIST, DORA, ISO 27001/27701, DSGVO, SOC 2 und HIPAA; Vorlagen für die NIS2-Umsetzung; Zertifikat pro Level | Unterstützt ISO 27001, DSGVO, DORA und TISAX |
| Admin-Aufwand | Kein Prüfstau: KI analysiert jede Meldung und erledigt rund 99 % automatisch, abgeschlossene Simulationen verschwinden aus den Postfächern, mutmaßliche Bedrohungen landen im Spam. Der Admin prüft nur die wenigen echten Bedrohungen, mit den Erkenntnissen der KI und einer empfohlenen Reaktion. Einrichtung per Assistent in rund 30 Minuten | Ein Admin prüft echte Meldungen, kuratiert Vorlagen und verschickt Sofie-Warnungen |
| Zentrale Integrationen | Microsoft 365, Google Workspace, der Phished Assistant in Microsoft Teams, Slack und Zendesk, SSO/SAML, SCIM und Verzeichnissynchronisierung, SIEM sowie ein eigener MCP-Server | Outlook, Gmail, Microsoft Defender, Teams, Slack, Okta, CrowdStrike |
| Zugriff aus KI-Assistenten (MCP) | Eigener MCP-Server: Admins können Phished direkt aus Claude, ChatGPT oder Gemini heraus nutzen | Kein MCP-Server in SoSafes öffentlicher Dokumentation gefunden |
| Preismodell | Veröffentlichte Pakete (Core, Advanced, All-In-One) ab 165 € pro Monat für die Plattform, nicht pro Nutzer | Vier Pakete nur auf Anfrage, Preis pro Nutzer; Sofie wird als Add-on verkauft |
1. Phishing-Simulationen: Phished vs SoSafe
Adaptive Schwierigkeit ist auf beiden Plattformen Standard und entscheidet daher wenig. Aufschlussreicher ist der Test im achtzehnten Monat: Ist das Programm dann noch frisch, noch zielgerichtet, und läuft es überhaupt noch, wenn die Person, die es gestartet hat, nicht mehr da ist?
Bei Phished braucht diese Frage keinen Verantwortlichen. Die Engine entscheidet, wer wann welche Simulation erhält, auf Basis von Rolle, Land, Sprache, Branche und bisherigem Verhalten jeder Person, und passt den Schwierigkeitsgrad an, sobald sich jemand verbessert. Der Pool aus mehr als 4.500 Vorlagen in 32 Sprachen, versendet von über 1.200 Absenderdomains, verhindert, dass Mitarbeiter lernen, „den Test“ zu erkennen statt der Bedrohung.
Zwei KI-Agenten machen die Inhalte lokal. Threat Radar nimmt echte Phishing-Mails, die Kollegen gemeldet haben, entschärft sie und verschickt sie erneut als Training, sodass die Übung genau dem Angriff entspricht, den Ihre Branche gerade erlebt. Supply Chain recherchiert Ihre eigenen Lieferanten und schreibt Simulationen in deren Namen, so wie es ein gezielter Angreifer tun würde.
SoSafe setzt auf Handarbeit. Die Adaptive Difficulty Engine passt den Schwierigkeitsgrad der Simulationen pro Person an, und im Template Studio erstellt ein Admin eigene Vorlagen per Prompt oder bildet eine echte Phishing-Mail anhand eines Screenshots nach und übersetzt sie anschließend mit KI. Das ist ein leistungsfähiger Werkzeugkasten, und jemand muss ihn bedienen.
Die Plattformen investieren ihren Aufwand also an unterschiedlichen Stellen. SoSafe verlässt sich darauf, dass ein Admin die Übungen aktuell hält. Phished automatisiert die Übungen und ergänzt Schutz im entscheidenden Moment: Taucht eine dubiose SMS, ein QR-Code oder ein Teams-Link auf, öffnet der Mitarbeiter ihn über den Phished Assistant, der ihn isoliert und den Mitarbeiter direkt durch die Prüfung führt.
2. Trainingsinhalte und EU-Compliance: NIS2, DSGVO, DORA
Als europäische Anbieter setzen beide die DSGVO von Haus aus um, und beide verkaufen an Organisationen, die sich mit NIS2 und DORA befassen. „Unterstützt Compliance“ sagt daher nichts aus. Entscheidend ist, wie viele Audit-Nachweise das Training selbst erzeugt.
Phished liefert das Curriculum fertig. Die Phished Academy ist ein strukturierter Lernpfad aus kurzen, interaktiven Lektionen, die lehren statt unterhalten sollen: Jede endet mit Übungen, in denen Mitarbeiter direkt anwenden, was sie gerade gelernt haben. Phished hält sie aktuell und richtet sie an NIS2, NIST, DORA, ISO 27001/27701, DSGVO, SOC 2 und HIPAA aus. Sie enthält projektbasierte Vorlagen für die NIS2-Umsetzung, und Mitarbeiter erwerben im Laufe der Zeit Zertifikate von Bronze bis Platinum, sodass Prüfer für jede Person einen datierten Nachweis erhalten. Auf Ihrer Seite muss vor dem Start niemand etwas entwerfen oder freigeben.
Wenn Sie eigene Inhalte einbinden möchten, übernehmen KI-Agenten die Umwandlung. Laden Sie eine Richtlinie hoch, und der Policy Transformer macht daraus eine Lektion, die Mitarbeiter tatsächlich abschließen. Der Policy Evaluator prüft Inhalte anhand der einschlägigen Gesetzgebung, der SCORM Agent übernimmt Kurse, die Sie bei einem früheren Anbieter gekauft haben, und der Translation Agent lokalisiert Lektionen und Simulationen, ohne ihr Layout zu zerstören.
SoSafe bietet eine große E-Learning-Bibliothek, gestaffelt nach Paket. Laut veröffentlichtem Paketvergleich steigt die Zahl der fortgeschrittenen Lektionen von Essential bis Ultimate, und SoSafe dokumentiert die Ausrichtung an ISO 27001, DSGVO, DORA und dem Automobilstandard TISAX. TISAX ist erwähnenswert: Wenn Sie die deutsche Automobilindustrie beliefern, ist das ein Framework, das SoSafe ausdrücklich nennt. In den SoSafe-Erfahrungen auf G2 gehören repetitive Inhalte zu den Nachteilen, die Nutzer am häufigsten nennen, darunter lange Videos, die sich weder überspringen noch beschleunigen lassen. Warum große Inhaltsbibliotheken allein die Cyber-Resilienz nicht erhöhen, haben wir in einem eigenen Beitrag beschrieben.
Bei einem Audit zählt der Nachweis pro Person. Phished stellt jedem Mitarbeiter pro Level ein datiertes Zertifikat aus, und weil Ihre eigenen Richtlinien zu Academy-Lektionen werden können, deckt dieser Nachweis neben der Regulierung auch Ihre internen Regeln ab. Prüfer sehen, wer was wann abgeschlossen hat, ohne dass jemand Tabellen zusammenstellen muss.
3. Wiederholungstäter und Risikoscoring
Der Mitarbeiter, der zum vierten Mal klickt, ist ein Test für die Philosophie eines Anbieters. Diese Person bloßzustellen wirkt entschlossen und macht die Sache schlimmer, denn wer Schuldzuweisungen fürchtet, meldet nichts mehr. SoSafe, von Verhaltenswissenschaftlern gegründet, sieht das genauso; hier sind sich die Anbieter wirklich einig.
Ihre Wege trennen sich bei der Frage, was geschieht, solange sich das Verhalten noch ändert. SoSafe misst und berät. Das Human Risk OS kombiniert Human Behaviour Sensors, einen Human Security Index und einen Intervention Hub, der Maßnahmen pro Gruppe vorschlägt. Der Index kann Telemetrie aus Okta, Microsoft Entra ID und CrowdStrike einbeziehen, was sich für Organisationen lohnt, die diese Tools bereits einsetzen und einen Analysten haben, der das Gesamtbild auswertet.
Phished misst und schützt. Gruppen wie neue Mitarbeiter, Erstklicker, Wiederholungsklicker und Personen mit niedrigem Behavioral Risk Score werden erkannt und laufend aktualisiert, ohne dass jemand eine Liste pflegen muss. Für jede Gruppe legt der Admin fest, wie viel Sicherheitsnetz hinzukommt:
- Zusätzliches Training. Kurze Lektionen, die genau auf den Fehler zielen, den die Gruppe immer wieder macht.
- KI-Freigabe. Phished prüft einen Link, bevor die Person ihn öffnen oder etwas eingeben kann.
- Selbstfreigabe. Ein bewusster Bestätigungsschritt vor jedem Link, der einen automatischen Klick unterbricht.
- IT-Freigabe. Bei den risikoreichsten Profilen öffnet sich nichts, bevor die IT es freigegeben hat.
Die stärkste Stufe ist Zero-Incident Mail™ (ZIM). Für Nutzer unter ZIM wird eingehende Post standardmäßig in einer isolierten Umgebung geöffnet, ohne dass sie etwas tun müssen. Ein bösartiger Link wird in diesem Silo ausgeführt und erreicht weder den Laptop noch das Netzwerk. Vorgeschlagene Maßnahmen brauchen Zeit, um zu wirken; ZIM macht den Klick noch am selben Tag harmlos.
4. Meldungen: sofortige Antworten auf echte und simulierte Mails
Von allen Übungsmechanismen hat das Melden die größte Reichweite, denn jeder kann es bei jeder Nachricht nutzen. Jede Meldung ist eine kleine Lektion, solange die Antwort zurückkommt, während der Mitarbeiter noch weiß, warum er den Button gedrückt hat.
Bei einer Simulation ist das trivial: Die Plattform weiß, dass sie die E-Mail selbst verschickt hat. Bei echter Post ist es schwierig. Jemand muss entscheiden, ob sie gefährlich ist, und in einem klassischen Setup heißt das: Ein Ticket wartet auf einen Analysten, und der Mitarbeiter erhält erst viel später eine Antwort, wenn überhaupt.
SoSafes Phishing Report Button meistert den einfachen Fall gut. Er läuft in Outlook und Gmail, und wer eine SoSafe-Simulation meldet, erhält sofort positives Feedback. Vor dem Melden zeigen Reporting Nudges KI-Hinweise zu Tonfall und Inhalt; SoSafes eigene Dokumentation beschreibt sie als Hilfe, die die Einschätzung des Nutzers nicht ersetzen soll. Echte Meldungen landen im Threat Inbox, SoSafes Prüfzentrale, oder werden an Microsoft Defender oder ein Abuse-Postfach weitergeleitet. Die Feedback-Mail an den Mitarbeiter ist an die Klassifizierung gekoppelt und kommt daher erst, wenn die Meldung klassifiziert wurde.
Phished beantwortet echte Meldungen genauso wie simulierte: sofort. KI analysiert die Nachricht und sagt dem Mitarbeiter, was sie ist und warum. Ein guter Fang wird bestätigt; eine harmlose E-Mail kommt mit einer kurzen Erklärung zurück, damit sich niemand für die Nachfrage schämen muss. Rund 99 % der Meldungen werden auf diese Weise erledigt, ohne dass jemand aus der IT sie anfasst. Wahrscheinliche Bedrohungen werden automatisch in den Spam verschoben und abgeschlossene Simulationen aus den Postfächern entfernt, sodass die IT nur die wenigen Meldungen sieht, die eine menschliche Entscheidung erfordern.
Selbst schnelles Feedback hat jedoch einen blinden Fleck. Ein Melde-Button hilft nur denen, die bereits entschieden haben, dass etwas nicht stimmt. Die meisten Mitarbeiter kommen nie so weit, und um sie geht es im nächsten Abschnitt.
5. KI-Assistenten für Mitarbeiter: Phished Assistant vs SoSafe Sofie
Weil beide Anbieter ihr Tool Assistent nennen, gehen Käufer oft davon aus, dass beide dasselbe tun. Das stimmt nicht.
Sofie ist ein Security-Chatbot. Sie läuft in Microsoft Teams, Slack und per E-Mail und hat zwei Hauptaufgaben. Mit Instant Alerts kann das Security-Team eine Warnung, etwa zu einer laufenden Phishing-Kampagne, innerhalb von Minuten an bestimmte Gruppen senden. Level Zero Support beantwortet Sicherheitsfragen der Mitarbeiter anhand der Wissensdateien, die Sie hochladen, greift auf eine allgemeine KI-Antwort mit Haftungshinweis zurück, wenn sie dort nichts findet, und kann ein IT-Ticket eröffnen. Sofie ist ein Kommunikationskanal: Sie informiert Mitarbeiter über Bedrohungen im Allgemeinen, sieht sich aber nie die konkrete Nachricht an, bei der ein Mitarbeiter unsicher ist.
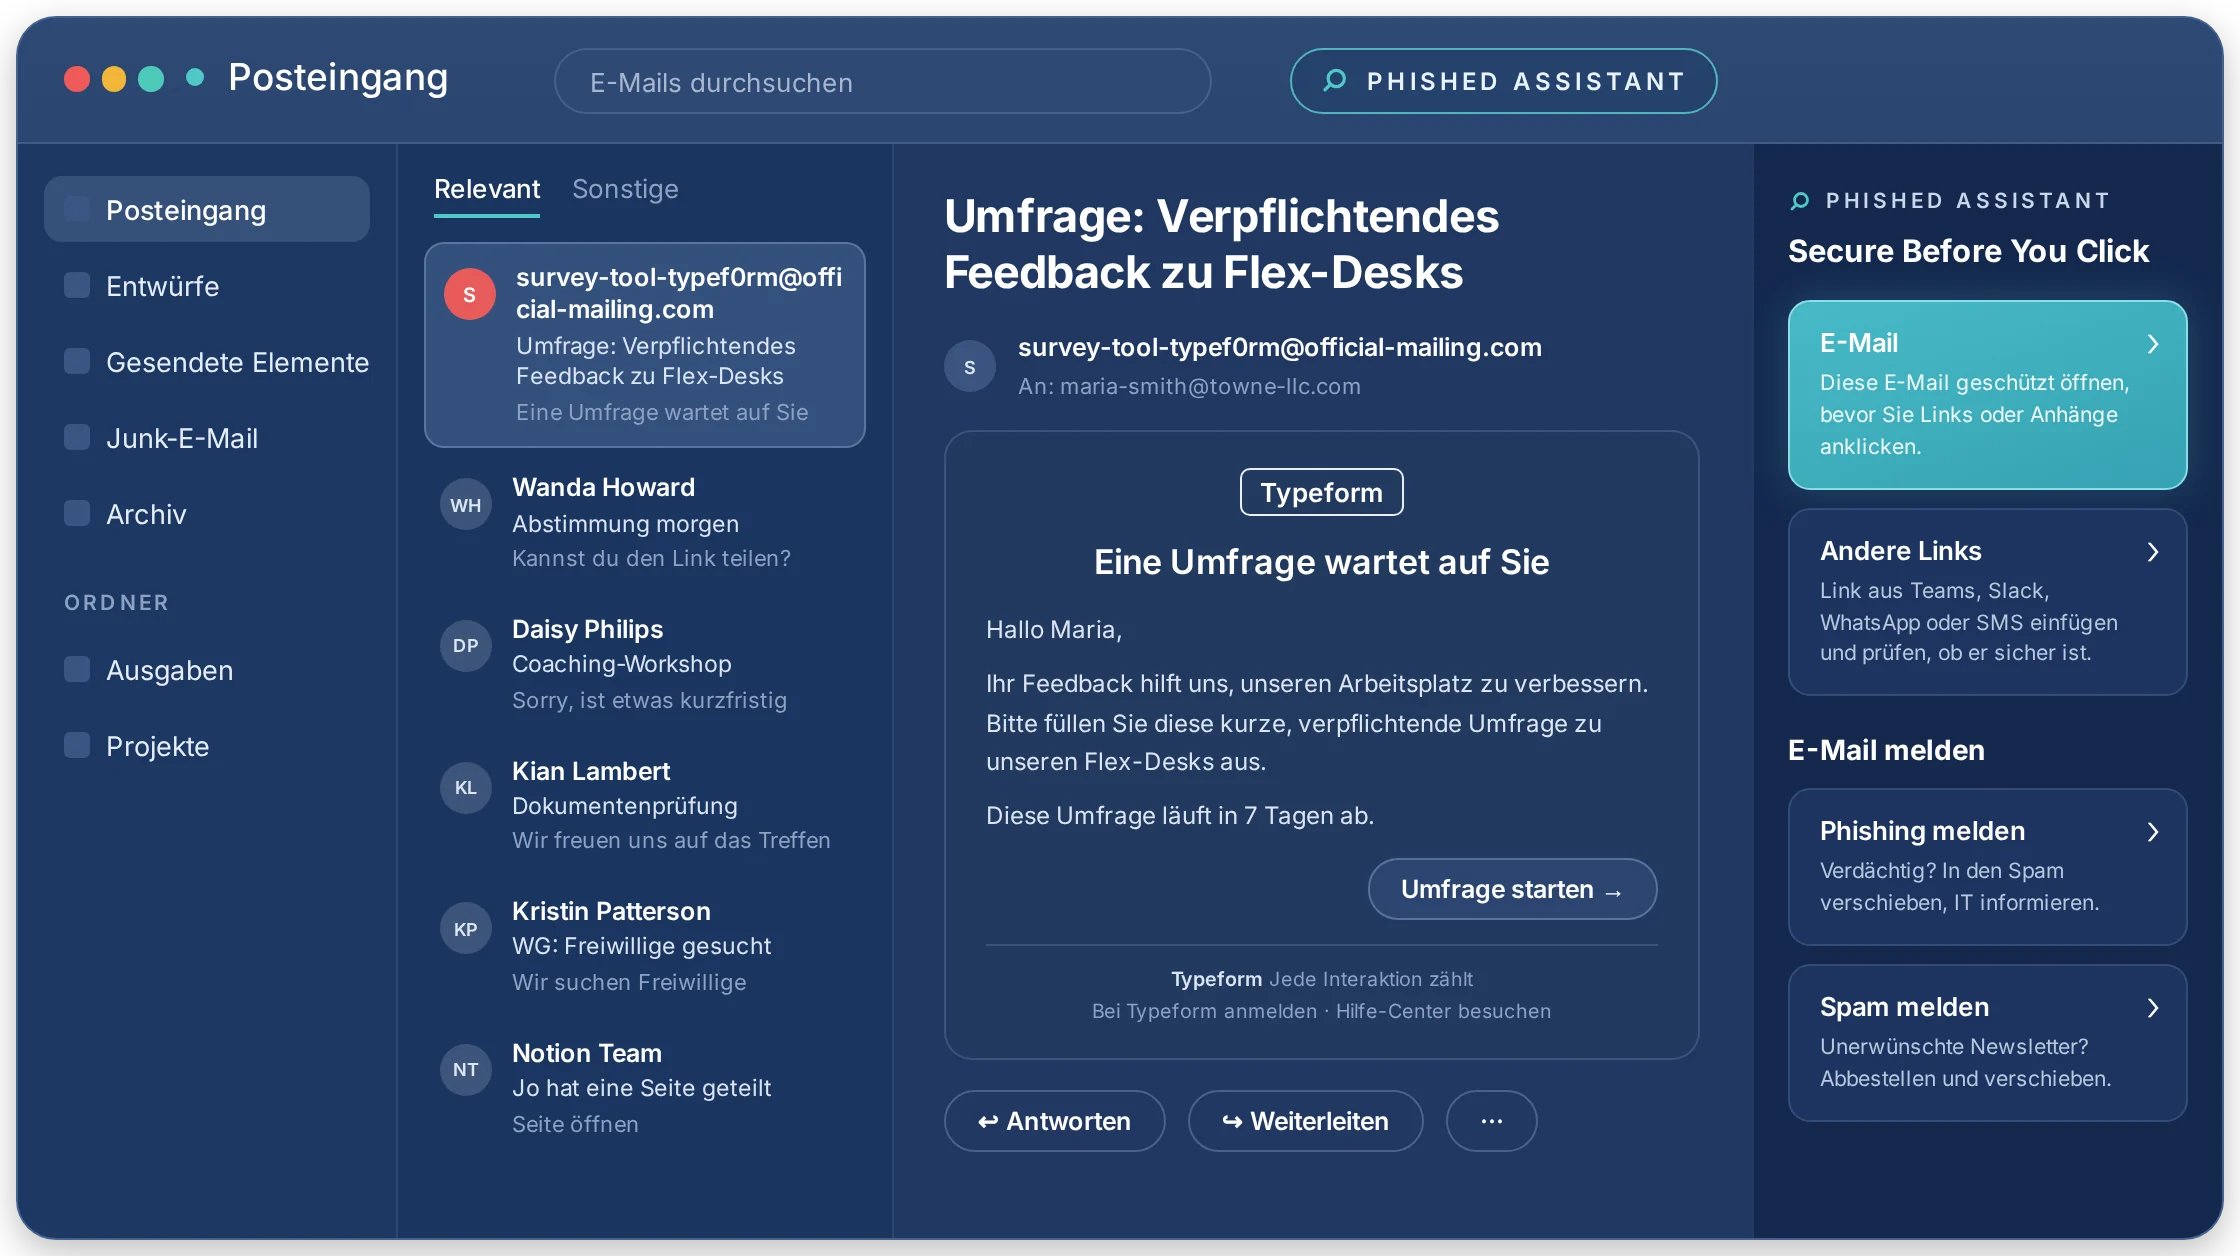
Der Phished Assistant kümmert sich um die konkrete Nachricht. Ein Mitarbeiter, der bei einer E-Mail, einem Link, einer Datei oder einer Webseite unsicher ist, öffnet sie über den Phished Assistant. Sie wird in einem abgeschotteten digitalen Silo fern von den Unternehmenssystemen geladen und geprüft, und das Ergebnis wird erklärt, bevor der Mitarbeiter etwas tut. Im Silo kann er gefahrlos klicken und sich umsehen. Das funktioniert im Postfach und im Browser sowie bei Links, die in Microsoft Teams, Slack, WhatsApp oder Zendesk auftauchen.
Kurz gesagt: Fragen Sie Sofie „Woran erkenne ich eine gefälschte Rechnung?“, erhalten Sie allgemeine Tipps zu Rechnungen. Geben Sie dem Phished Assistant die Rechnung, die gerade eingegangen ist, erhalten Sie eine Antwort zu genau dieser Rechnung, geöffnet an einem Ort, an dem sie keinen Schaden anrichten kann. Sofies nächstes Gegenstück für eine konkrete E-Mail ist der Reporting-Nudges-Hinweis im Melde-Button, auf den man sich laut SoSafe ausdrücklich nicht allein verlassen sollte. Eine isolierte Umgebung zum Öffnen verdächtiger Links oder Anhänge haben wir in SoSafes öffentlicher Dokumentation nicht gefunden.
Gegen KI-generiertes Phishing ist genau das die entscheidende Lücke. Hinweise, Filter und Richtlinienantworten beurteilen eine Nachricht von außen, anhand von Signalen, die ein fähiger Angreifer heute fälschen kann. Isolation ist nicht auf diese Signale angewiesen: Der Inhalt wird im Silo geöffnet und untersucht, sodass selbst eine Nachricht, die der Filter durchgelassen und der Mitarbeiter angeklickt hat, Ihre Systeme nicht erreicht. Ein Chatbot kann einem Mitarbeiter erklären, wie Phishing aussieht. Erst Isolation macht den Klick auf die echte Mail harmlos.
6. Admin-Aufwand: was jede Plattform von Ihrem Team verlangt
Business Cases für Awareness-Training rechnen selten mit Admin-Stunden, doch für ein kleines Security-Team entscheidet genau diese Zahl oft darüber, ob das Programm sein zweites Jahr überlebt.
Phished ist so gebaut, dass das Programm weiterläuft, auch wenn niemand hinschaut. Simulationen, Meldungsanalyse, Eindämmung und Assistant-Prüfungen sind durchgängig automatisiert. Beim Admin landen nur die wenigen echten Bedrohungen, bereits analysiert und mit klaren nächsten Schritten. Der Einstieg erfolgt über eine geführte Einrichtung von rund 30 Minuten. In der Praxis erledigt die KI rund 99 % der gemeldeten E-Mails automatisch, sodass sich der Admin nur um das verbleibende 1 % echter Bedrohungen kümmert.
SoSafes Modell hält einen Menschen im Prozess und unterstützt diese Person gut. Jemand prüft echte Meldungen im Threat Inbox oder bindet den Melde-Button an Defender an, jemand erstellt und übersetzt eigene Vorlagen im Template Studio, und jemand schreibt und verschickt Sofie-Warnungen. SoSafe stellt dafür einen Customer Success Manager und Best-Practice-Leitfäden bereit. Das passt zu einem Team mit einem Awareness-Manager in Vollzeit. Wo Awareness eine Aufgabe unter vielen ist, werden genau diese wöchentlichen Aufgaben zuerst verschoben.
7. SoSafe Kosten und Preise im Vergleich zu Phished
SoSafe veröffentlicht keine Preise. Die vier Pakete (Essential, Professional, Premium, Ultimate) werden pro Nutzer angeboten, und Sofie wird als Add-on verkauft. Die einzige öffentliche Referenz ist das britische G-Cloud-15-Angebot eines Wiederverkäufers: 21,79 £ bis 64,58 £ pro Nutzer und Jahr, zzgl. Mehrwertsteuer.
Phished veröffentlicht seine Pakete Core, Advanced und All-In-One, ab 165 € pro Monat für die gesamte Plattform statt pro Nutzer.
Achten Sie beim Vergleich von Angeboten darauf, ob Mitarbeiter-Assistent, Risikoscoring und Compliance-Training enthalten sind.
Ist Phished die richtige SoSafe-Alternative für Sie?
Die Gemeinsamkeiten sind echt: Beide Anbieter gestalten Training rund um Verhalten statt Schuld, beide stützen sich auf Verhaltenswissenschaft, und für beide ist die DSGVO eine Grundvoraussetzung statt eines Features. Wo sie investieren, unterscheidet sich. SoSafes Modell braucht einen Admin, der das Programm steuert, und sein Risikoindex ist am stärksten, wenn er von Security-Tools anderer Anbieter gespeist wird. Phished bewertet das Verhaltensrisiko mit dem Behavioral Risk Score™ aus eigenen Daten, betreibt das Programm automatisch und schützt den Mitarbeiter in der Sekunde, in der er bei einer echten Nachricht zögert.
Wählen Sie SoSafe, wenn Sie …
- einen eigenen Awareness-Manager haben, der Vorlagen und Kampagnen selbst steuern möchte
- Human-Risk-Signale aus Okta, Entra ID und CrowdStrike in einem Index bündeln möchten
- die deutsche Automobilindustrie beliefern und TISAX ausdrücklich benannt brauchen
- einen Anbieter mit Hauptsitz in Deutschland bevorzugen
Wählen Sie Phished, wenn Sie …
- ein Programm möchten, das von selbst läuft, damit sich Ihr Security-Team auf echte Bedrohungen konzentriert
- verdächtige E-Mails, Links und Anhänge isoliert öffnen lassen möchten, bevor jemand klickt
- ab dem ersten Tag Trainingsnachweise für NIS2, DORA, ISO 27001 und DSGVO brauchen
- Erfolg an verhinderten Vorfällen messen, nicht an sinkenden Klickraten
Phished vs SoSafe: das Fazit
SoSafe ist eine starke, etablierte europäische Plattform für Teams mit einem eigenen Awareness-Manager, der das Programm selbst steuern möchte. Phished geht von einer anderen Annahme aus: Entscheidend ist der Moment, in dem eine echte Nachricht ankommt, also arbeitet genau dort die KI. Simulationen und Feedback laufen ohne Aufsicht, ZIM schützt die Nutzer, die am ehesten klicken, und der Phished Assistant gibt zögernden Mitarbeitern einen sicheren Ort, um vor dem Handeln zu prüfen. Über 7.100 Organisationen mit zusammen rund 2 Millionen Nutzern haben sich für diesen Ansatz entschieden.
Phished vs SoSafe: häufig gestellte Fragen
Was kostet SoSafe?
SoSafe veröffentlicht auf seiner Website keine Preise. Es verkauft vier Pakete (Essential, Professional, Premium, Ultimate) mit Preisen pro Nutzer; das Angebot hängt von der Mitarbeiterzahl und den gewünschten Funktionen ab. Ein britisches G-Cloud-15-Angebot eines Wiederverkäufers nennt 21,79 £ bis 64,58 £ pro Nutzer und Jahr, zzgl. Mehrwertsteuer. Phished veröffentlicht einen Einstiegspreis von 165 € pro Monat für die Plattform.
Welche Alternativen gibt es zu SoSafe?
Phished ist eine direkte SoSafe-Alternative für europäische Organisationen, die verhaltensbasiertes Training mit weniger Admin-Aufwand und Schutz vor dem Klick wollen. Einen breiteren Marktüberblick bietet unser Vergleich der Top 10 Security-Awareness-Training-Plattformen 2026 (auf Englisch).
Ist SoSafe seriös?
Ja. SoSafe ist ein etablierter Anbieter mit Hauptsitz in Deutschland, der in seiner Dokumentation die Ausrichtung an DSGVO und ISO 27001 beschreibt. Die relevantere Frage ist, ob das Modell zu Ihrem Team passt: SoSafe setzt auf einen Admin, der das Programm steuert, Phished auf Automatisierung und Schutz im Moment des Risikos.
Ist SoSafe besser als Phished oder umgekehrt?
Das hängt davon ab, wie viel Admin-Zeit Sie haben. SoSafe verlässt sich auf einen Admin, der Vorlagen kuratiert und echte Meldungen prüft. Phished automatisiert das Programm durchgängig und ist der einzige der beiden Anbieter, dessen Mitarbeiter-Assistent eine zweifelhafte E-Mail, einen Link oder Anhang isoliert öffnet, bevor der Mitarbeiter handelt. Wenn Schutz im Moment des Risikos für Sie am wichtigsten ist, passt Phished besser.
Was ist SoSafe Sofie, und ist Sofie dasselbe wie der Phished Assistant?
Nein. Sofie ist ein KI-Chatbot in Microsoft Teams, Slack und E-Mail, der Sicherheitswarnungen verschickt und Sicherheitsfragen der Mitarbeiter anhand Ihrer hochgeladenen Wissensbasis beantwortet. Der Phished Assistant arbeitet mit dem verdächtigen Element selbst: Er öffnet die E-Mail, den Link oder Anhang in einem isolierten digitalen Silo, analysiert ihn und sagt dem Mitarbeiter, ob er sicher ist, bevor dieser handelt.
Was kostet eine Phishing-Simulation?
Die meisten Anbieter bündeln Phishing-Simulationen in einer Lizenz für Security-Awareness-Training, statt sie einzeln zu verkaufen; der Preis hängt daher von Mitarbeiterzahl und Paket ab. Phished enthält automatisierte, KI-gesteuerte Simulationen ab dem Core-Paket.
Unterstützen Phished und SoSafe NIS2, DSGVO und DORA?
Beide sind europäische Anbieter, die diese Regelwerke abdecken. Die Inhalte der Phished Academy sind auf NIS2, NIST, DORA, ISO 27001/27701, DSGVO, SOC 2 und HIPAA abgestimmt und werden durch Vorlagen zur NIS2-Umsetzung und ein Zertifikat pro Level ergänzt. SoSafe dokumentiert die Unterstützung von ISO 27001, DSGVO, DORA und TISAX.
Welche Plattform erfordert weniger manuellen Aufwand?
Phished. Simulationen, Meldungsanalyse und Eindämmung laufen automatisch, Admins prüfen nur den kleinen Anteil der Meldungen, der echte Bedrohungen enthält, und die geführte Einrichtung dauert rund 30 Minuten. Bei SoSafe bleibt ein Admin in die Prüfung echter Meldungen, die Erstellung eigener Vorlagen und den Versand von Sofie-Warnungen eingebunden, unterstützt von einem Customer Success Manager.
Über diesen Vergleich
Verfasst vom Phished-Team. Phished ist eine Plattform für Security Awareness und Human Risk Management, die mehr als 7.100 Organisationen nutzen. Alle Angaben zu SoSafe stammen aus SoSafes eigenen Produktseiten und der Support-Dokumentation, dem G-Cloud-Marktplatzeintrag und der Preisseite, geprüft im November 2026. Wenn wir eine Funktion in diesen öffentlichen Quellen nicht finden konnten, schreiben wir genau das, statt zu behaupten, sie fehle. Sollte sich etwas geändert haben, sagen Sie uns Bescheid, und wir aktualisieren die Seite.
Den Phished Assistant in Aktion sehen
In einer Demo zeigen wir, wie der Assistant eine verdächtige Nachricht isoliert prüft, wie das Programm ohne Admin-Aufwand läuft und wie die Einführung für Ihr Team aussehen würde.
Demo anfordern