Real-Time Protection Agent
Öffnet den Link in einem isolierten Silo und liefert im Moment des Klicks ein Urteil, sicher oder unsicher: im Posteingang, im Browser, in Teams, per SMS und in der Trainings-App.
In jede Ebene integriert. Gesteuert von Ihrem IT-Team.
Die Agenten planen Ihre Simulationen, passen Trainings an jeden Mitarbeiter an und zeigen Ihnen, wo Ihr menschliches Risiko liegt. Verdächtige Inhalte werden in einem isolierten Silo geprüft, bevor sie Ihr Netzwerk erreichen können.
Die Agenten erledigen die Arbeit. Sie geben alles Neue frei, bevor es Ihre Mitarbeiter erreicht, und jede Aktion wird protokolliert.
Personalisiert für jeden Mitarbeiter
Simulationen, Meldungen, Urteile des Phished Assistant und Trainingsergebnisse fließen in einen Risikoscore pro Mitarbeiter ein. Die Agenten nutzen ihn, um jedem die richtige Simulation, das richtige Training und den richtigen Schutz zu geben. Verdächtige Inhalte werden dabei ausschließlich in einem isolierten Silo analysiert, fern von Ihren Geräten und Ihrem Netzwerk.
Öffnet den Link in einem isolierten Silo und liefert im Moment des Klicks ein Urteil, sicher oder unsicher: im Posteingang, im Browser, in Teams, per SMS und in der Trainings-App.
Liest jede URL so, wie es ein Sicherheitsanalyst tun würde, und liefert in Echtzeit ein Urteil: Phishing oder sicher. Er ist die Grundlage des Real-Time Protection Agent.
Erstellt aus einem Prompt in Alltagssprache eine vollständige Phishing-Simulation (Betreff, Text, Absender und passende Landingpage), in jeder Sprache.
Geben Sie ihm Logo und Farben einer Marke, und er erstellt eine überzeugende Simulation im Markendesign, so wie Angreifer die Tools imitieren, denen Ihre Mitarbeiter vertrauen.
Verwandelt die Angriffe, die Ihre Mitarbeiter melden, in wiederverwendbare Simulationsvorlagen, damit Ihre gesamte Organisation mit den Bedrohungen trainiert, die sie tatsächlich erreichen.
Steuert ein dauerhaft laufendes Programm, das jedem Mitarbeiter die richtige Simulation und das richtige Training liefert, ganz ohne Kampagnenkalender.
Analysiert Ihre tatsächlichen Lieferanten und macht daraus maßgeschneiderte Simulationen, damit Ihre Mitarbeiter mit den Anbietern trainieren, die ihnen wirklich E-Mails schicken.
Nutzt öffentliche Profile Ihrer Schlüsselpersonen, um realistische Spear-Phishing-Simulationen zu erstellen, damit Mitarbeiter lernen, die Imitation von Führungskräften zu erkennen.
Erstellt aus einem Prompt vollständige Academy-Trainings: Artikel, Quizze, Lernkarten, Level-Gliederungen und eigene Bilder.
Verwandelt statische SCORM-Altkurse in interaktive Trainings in der Phished Academy, damit Ihre bestehende Kursbibliothek ein zweites Leben erhält.
Laden Sie ein Richtliniendokument hoch, und es wird zu einem sofort zuweisbaren Academy-Trainingslevel. So wird aus einem PDF, das niemand liest, ein messbares Training.
Prüft ein Trainingslevel anhand von Vorschriften wie NIS2, DORA oder der DSGVO und zeigt genau, wo Sie Lücken haben.
Analysiert jede gemeldete E-Mail (Formulierung, Dringlichkeit und Links) und liefert in Sekunden ein eindeutiges Urteil, sicher oder unsicher, samt Antwortentwurf an den Meldenden.
Entwirft die Eindämmungs-Checkliste, die Ihr Team bei einer bestätigten Bedrohung befolgen sollte, zugeschnitten darauf, was der Meldende tatsächlich damit gemacht hat.


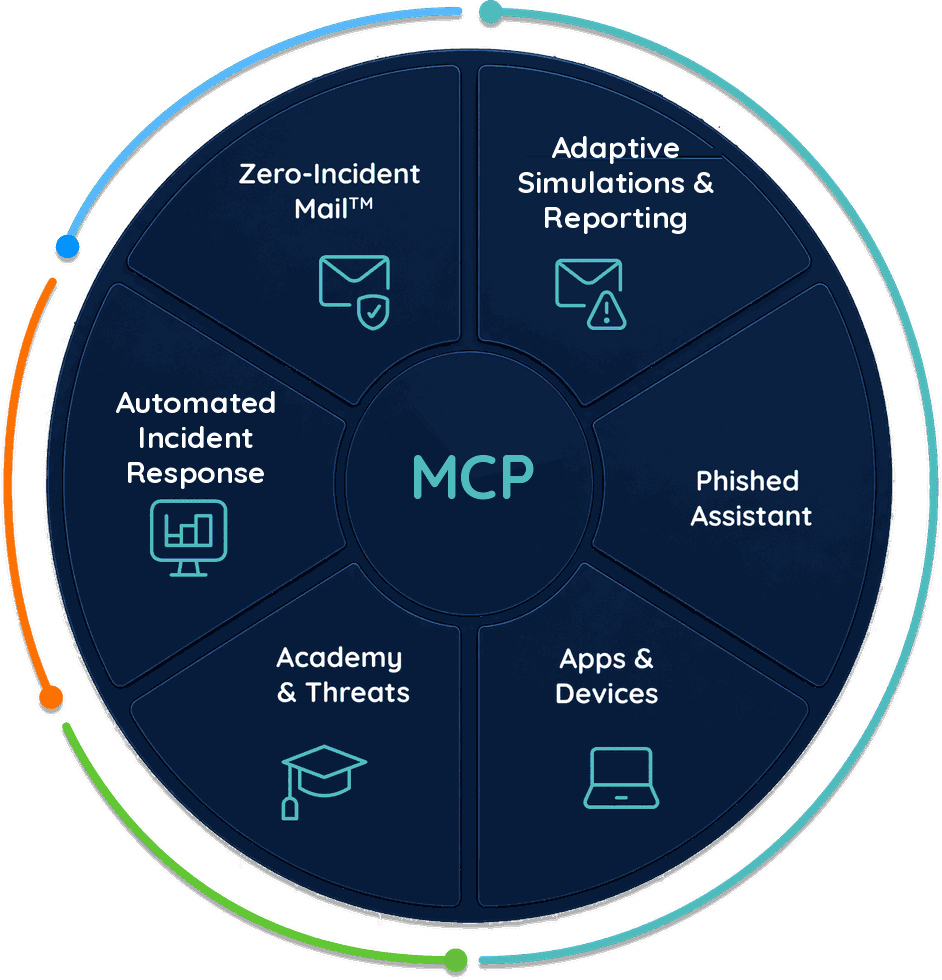
Phished MCP
Die erste Security-Awareness-Plattform mit eigenem MCP-Server. Fragen Sie Claude, ChatGPT, Gemini oder Copilot in Alltagssprache nach Ergebnissen, Kampagnen oder vollständig individuellen Reports. Alles läuft strikt innerhalb Ihrer eigenen Berechtigungen, und nichts wird ohne Ihre Freigabe ausgeführt.
 Phished MCP
100+ Tools sicherer Server
Schließen Sie sich über 400 Channel-, Technologie- und MSP-Partnern an, die KI-native Security Awareness zu Organisationen weltweit bringen. Verkaufen Sie die Lösung weiter, integrieren Sie sie oder bieten Sie sie als Managed Service an, und senken Sie das menschliche Risiko Ihrer Kunden messbar.
FAQ
KI-Sicherheitsagenten, die in jede Ebene der Phished-Plattform integriert sind. Sie erstellen Simulationen und Trainings, spüren die Angriffe auf, die Ihre Mitarbeiter melden, und blockieren Phishing in dem Moment, in dem jemand einen Link öffnet.
Nur die, die schneller sein müssen als ein Mensch: Urteile beim Klick, Link-Analyse, Triage von Meldungen und die Ausspielung des Programms. Agenten, die etwas vorschlagen, etwa eine neue Vorlage oder eine Eindämmungs-Checkliste, halten an und warten auf Ihre Freigabe.
Ein KI-Sicherheitsagent ist Software, die Sicherheitsaufgaben eigenständig erledigt, etwa Simulationen erstellen, gemeldete E-Mails analysieren oder einen schädlichen Link blockieren. Die Agenten von Phished arbeiten in einer gemeinsamen Plattform und teilen sich einen Risikoscore pro Mitarbeiter.
Ja. Jede Aktion eines Agenten landet im selben Audit-Trail wie die eines Menschen: wer oder was sie ausgeführt hat, wann und was sich geändert hat. Das gilt auch für alles, was Ihre eigene KI über MCP tut.
Die meisten Agenten für Schutz, Simulation, Training und Incident Response sind bereits live, und es kommen laufend neue hinzu. In einer Demo zeigen wir Ihnen, welche zu Ihrem Programm passen.
Im Phished Assistant begegnen Mitarbeiter den Agenten: Er öffnet verdächtige Links in einem isolierten Silo und liefert das Urteil der Schutz- und Link-Analyse-Agenten, bevor etwas ausgeführt werden kann.